Domain saas-distribution.de kaufen?
Wir ziehen mit dem Projekt
saas-distribution.de um.
Sind Sie am Kauf der Domain
saas-distribution.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain saas-distribution.de kaufen?
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **

Ähnliche Suchbegriffe für Conversations-on-Ethical-Leadership
Top-Angebote
Produkte zum Begriff Conversations-on-Ethical-Leadership:
-
ON ON On Herren Sneaker Cloud 6 | White / Black - Mehrfarbig - 41Der On Herren Sneaker Cloud 6 | White / Black verbindet modernes Design mit Alltagstauglichkeit und spricht Männer an, die Wert auf Qualität und Stil legen. Der markante Farbmix aus Weiß und Schwarz sorgt für einen zeitlosen Look, der sich vielseitig kombinieren lässt – ob im urbanen Alltag oder bei entspannten Freizeitaktivitäten. Suchen Sie nach einem vielseitigen Sneaker für Herren, der Komfort und dezente Eleganz vereint? Der Cloud 6 von On überzeugt durch seine klare Linienführung und das r124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
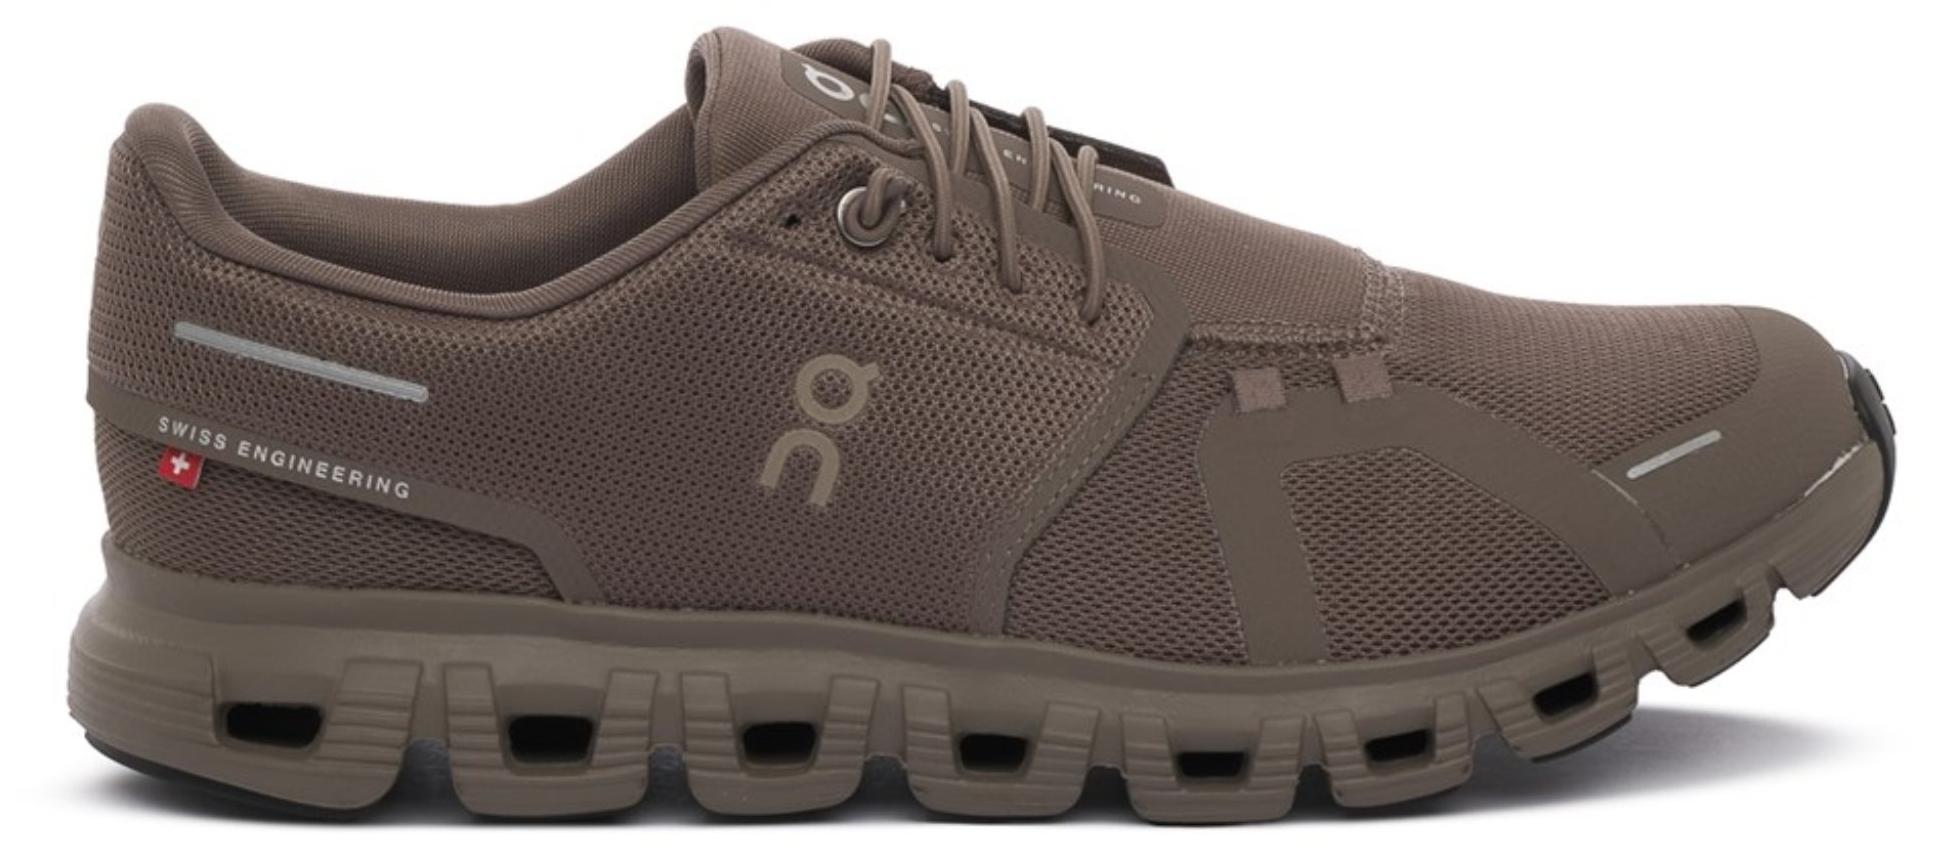
On Schuhe Cloud 6, 3MF10074782Absatzhöhe: Flach (bis zu 3 cm). Art der Sohle: Gummi. Art des Inneren: Textil. Farbe: Braunn. Form: Halbschuhe. Hauptfarbe: Braun. Membran: Nein. Nutzertyp: Herren. Reflektierend: Nein. Saison: Ganzjährig. Schaftstoff: Kunststoff, Textil. Schutz an den schienbeinen: Nein. Verschlussart: Schnürer. Wechselbare sohle: Nein.316,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was ist der Unterschied zwischen Software on premise und Software as a Service anhand eines Beispiels?
Software on premise bezieht sich auf Software, die auf den eigenen Servern oder Computern installiert und betrieben wird. Der Benutzer ist für die Wartung, Aktualisierung und Sicherheit der Software verantwortlich. Ein Beispiel dafür wäre die Installation und Verwaltung einer E-Mail-Server-Software auf den eigenen Servern. Software as a Service (SaaS) hingegen bezieht sich auf Software, die über das Internet bereitgestellt wird und von einem Anbieter gehostet und gewartet wird. Der Benutzer greift über das Internet auf die Software zu und zahlt in der Regel eine monatliche oder jährliche Gebühr. Ein Beispiel dafür wäre die Nutzung einer webbasierten Projektmanagement-Software, bei der der Benutzer über den Browser auf die Software zugreift und der Anbieter für die Wartung und Sicherheit verantwortlich ist. **
-
Was sind die Vorteile einer Cloud-Infrastruktur im Vergleich zu herkömmlichen On-Premise-Systemen?
Die Vorteile einer Cloud-Infrastruktur im Vergleich zu herkömmlichen On-Premise-Systemen sind die Skalierbarkeit, Flexibilität und Kosteneffizienz. In der Cloud können Ressourcen bei Bedarf schnell und einfach hinzugefügt oder reduziert werden, was zu einer besseren Anpassung an sich ändernde Anforderungen führt. Zudem entfallen bei der Nutzung von Cloud-Services die Kosten für den Betrieb und die Wartung eigener Hardware und Software. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
Welche Vorteile bieten Cloud-basierte Software-Lösungen im Vergleich zu herkömmlichen On-Premise-Lösungen?
Cloud-basierte Software-Lösungen bieten eine höhere Skalierbarkeit, da Ressourcen bei Bedarf flexibel angepasst werden können. Zudem entfallen hohe Anfangsinvestitionen, da die Software as a Service (SaaS) Modelle in der Regel auf monatlichen Abonnements basieren. Durch die Cloud können Updates und Wartungsarbeiten automatisch durchgeführt werden, was zu einer höheren Sicherheit und Zuverlässigkeit führt. **
Top-Angebote
Produkte zum Begriff Conversations-on-Ethical-Leadership:
-
Obix blanc Schaumwein Alkoholfrei Alkoholfrei - Adix Ethical Wine - 0.75LDie Idee zu Obix entstand 2016, als Annick – Abenteurerin, Überraschungspaket und Genussmensch – allein mit dem Fahrrad von Brüssel bis ins toskanische Lucca unterwegs war. Auf dieser Reise wurde ihr klar: Es braucht mehr spannende Alternativen, mit wenig oder ganz ohne Alkohol. Heute präsentiert sie eine neue Produktlinie, die genau das lebt: hochwertige Getränke, die wirklich allen Freude machen. Obix ist ihre neueste Kreation – ein spritziger Weißer aus italienischen Trauben, nur ganz leicht fermentiert. Genau so, dass feine Perlen entstehen, aber kein Alkohol. Das Ergebnis kann sich sehen (und schmecken!) lassen: nicht pasteurisiert, ohne Zuckerzusatz, ohne Zusatzstoffe oder Konservierungsmittel. Einfach die puren, authentischen Aromen frisch gepresster Trauben – in seiner natürlich prickelnden Form.9,80 €*Versand: 6,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Advanced Cluster Security for Kubernetes - Cloud Service Add-onRed Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist eine professionelle Subskriptions-Erweiterung für Unternehmen, die ihre Kubernetes- und OpenShift-Umgebungen mit zusätzlichen, hochentwickelten Sicherheitsfunktionen schützen, überwachen und kontrollieren möchten. Wenn Sie dieses Add-on über unsere Plattform kaufen , erwerben Sie eine offizielle Enterprise-Erweiterung zur proaktiven Härtung Ihrer cloud-nativen Infrastruktur. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend direkt als digitale Bereitstellung freigeschaltet. Wenn Sie weitere Cloud-Sicherheits-, Cluster-Management- oder Container-Tools suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der B2B- Preis basiert flexibel auf dem lizenzierten Nutzungsumfang der zu schützenden Cluster-Infrastruktur. Die Lösung richtet sich gezielt an IT-Sicherheitsabteilungen, Plattformteams, DevOps-Teams und Organisationen, die containerisierte Anwendungen produktiv einsetzen und Sicherheitsrisiken in modernen Cloud-Native-Umgebungen lückenlos nachvollziehen möchten. Mit Red Hat Advanced Cluster Security for Kubernetes (RHACS) erhalten Unternehmen eine vollständig Kubernetes-native Sicherheitslösung, die automatisierte Schutzprozesse entlang der gesamten CI/CD-Pipeline und Bereitstellungskette etabliert. Dadurch eignet sich das Add-on perfekt für Organisationen, die Container-Workloads strukturierter absichern, Richtlinien konsistent durchsetzen und die Brücke zwischen Entwicklung und IT-Sicherheit schlagen möchten. Effizientes Cloud-Service-Modell für minimalen Betriebsaufwand Diese moderne Cloud-Service-Variante stellt die zentralen, rechen- und verwaltungsintensiven RHACS-Managementfunktionen (wie das Central Dashboard und die Analyse-Engines) als schlüsselfertigen, von Red Hat gehosteten Cloud Service zur Verfügung. Die eigentlich zu schützenden Kubernetes- oder OpenShift-Cluster verbleiben physisch in Ihrer eigenen Kundenumgebung (On-Premises, Private Cloud oder Public Cloud) und werden als sogenannte Secured Clusters via Agenten angebunden. Dadurch profitieren Unternehmen von maximaler Transparenz und Governance, ohne die komplette zentrale Managementumgebung selbst installieren, patchen, skalieren und warten zu müssen. Ganzheitlicher Schutz über den gesamten Anwendungslebenszyklus Das Add-on unterstützt Teams umfassend in drei zentralen Phasen der cloud-nativen Anwendungsbereitstellung: Build-Phase: Frühzeitige Erkennung und Priorisierung von Schwachstellen (Vulnerability Management) in Container-Images direkt während des Build-Prozesses in der CI/CD-Pipeline, um unsicheren Code vorab zu stoppen. Deployment-Phase: Proaktive Richtlinienkontrolle und automatisierte Einlasssteuerung (Admission Control). Fehlkonfigurationen, wie der Betrieb von Containern mit unnötigen Root-Rechten oder ungeschützten Port-Freigaben, werden vor dem Cluster-Start blockiert. Runtime-Phase: Kontinuierliche Laufzeitüberwachung und Echtzeit-Verhaltensanalysen im produktiven Betrieb. Anomalien im Netzwerkverkehr oder verdächtige Prozess-Aktivitäten innerhalb der Container werden sofort erkannt und isoliert. Stärkung von DevSecOps und Compliance Sicherheits- und Plattformteams können Risiken präzise bewerten, Sicherheitsrichtlinien zentral verwalten und sicherheitsrelevante Vorfälle strukturiert analysieren. Gleichzeitig bietet das System umfassende Dashboards für die Compliance-orientierte Transparenz (z. B. nach PCI-DSS, HIPAA, NIST oder CIS-Benchmarks). Die Nutzung erfolgt gemäß dem offiziellen Red Hat Subskriptionsmodell. Dies garantiert Ihnen fortlaufenden Zugriff auf verlässliche Sicherheits-Feeds, zertifizierte Updates sowie den professionellen technischen Enterprise-Support. Die wichtigsten Merkmale im Überblick Kubernetes-native Security Tiefe, native Integration in Kubernetes- und OpenShift-Infrastrukturen zur präzisen Absicherung von Container-Workloads. Effizientes Add-on-Modell Zentrale Funktionen werden als gehosteter Cloud Service bereitgestellt, während Ihre Secured Clusters unter Ihrer Kontrolle bleiben. Vollständiger Lifecycle-Schutz Automatisierte Sicherheitsprüfungen und harte Richtlinienkontrollen in den Phasen Build, Deployment und Runtime. Aktives DevSecOps Ermöglicht die nahtlose Einbindung von Sicherheitskontrollen in die alltäglichen Entwicklungs-, Bereitstellungs- und Betriebsprozesse. Typische Einsatzbereiche Red Hat Advanced Cluster Security for Kubernetes – Cloud Service Add-on ist besonders geeignet für zukunftsorientierte Enterprise-Unternehmen, die ihre Multi-Cluster-Landschaften unter einheitlichen Security-Vorgaben betreiben möchten. Die Lösung ist die perfekte Wahl für die kontinuierliche Identifizierung von Software-Schwachstellen, die Durchsetzung automatisierter Compliance-Standards (z. B. CIS-Benchmarks) sowie für DevOps- und Plattformteams, die den administrativen Aufwand ihrer...486,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ON ON On Herren Sneaker Cloud 6 | White / Black - Mehrfarbig - 41Der On Herren Sneaker Cloud 6 | White / Black verbindet modernes Design mit Alltagstauglichkeit und spricht Männer an, die Wert auf Qualität und Stil legen. Der markante Farbmix aus Weiß und Schwarz sorgt für einen zeitlosen Look, der sich vielseitig kombinieren lässt – ob im urbanen Alltag oder bei entspannten Freizeitaktivitäten. Suchen Sie nach einem vielseitigen Sneaker für Herren, der Komfort und dezente Eleganz vereint? Der Cloud 6 von On überzeugt durch seine klare Linienführung und das r124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist Ethical Hacking?
Ethical Hacking ist eine legale und autorisierte Methode, bei der Sicherheitsexperten Schwachstellen in Computersystemen aufdecken, um diese zu verbessern. Im Gegensatz zum illegalen Hacking zielt Ethical Hacking darauf ab, die Sicherheit von Systemen zu stärken und vor potenziellen Angriffen zu schützen. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um Sicherheitslücken zu identifizieren und zu beheben, bevor sie von böswilligen Hackern ausgenutzt werden können. Durch regelmäßige Sicherheitstests und Penetrationstests tragen Ethical Hacker dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten. **
-
Was bedeutet Ethical Hacking genau?
Ethical Hacking bezieht sich auf das legale und autorisierte Vorgehen, bei dem Sicherheitsexperten Computersysteme auf Schwachstellen testen, um potenzielle Sicherheitslücken aufzudecken. Das Ziel des Ethical Hacking ist es, die Sicherheit von Systemen zu verbessern, indem Schwachstellen identifiziert und behoben werden, bevor sie von böswilligen Hackern ausgenutzt werden können. Ethical Hacker arbeiten im Auftrag von Unternehmen oder Organisationen, um deren Systeme zu schützen und Sicherheitsrisiken zu minimieren. Es ist wichtig zu betonen, dass Ethical Hacker nur mit ausdrücklicher Genehmigung und im Rahmen gesetzlicher Vorgaben handeln. **
-
Wie viel verdient ein Ethical Hacker?
Ein Ethical Hacker verdient in der Regel ein Gehalt zwischen 50.000 und 100.000 Euro pro Jahr, abhängig von Erfahrung, Qualifikationen und dem Arbeitgeber. In einigen Fällen können erfahrene Ethical Hacker sogar noch mehr verdienen, insbesondere wenn sie in leitenden Positionen oder bei großen Unternehmen tätig sind. Es ist jedoch wichtig zu beachten, dass die Gehälter je nach Land und Branche variieren können. **
-
Was ist der Unterschied zwischen Software on premise und Software as a Service anhand eines Beispiels?
Software on premise bezieht sich auf Software, die auf den eigenen Servern oder Computern installiert und betrieben wird. Der Benutzer ist für die Wartung, Aktualisierung und Sicherheit der Software verantwortlich. Ein Beispiel dafür wäre die Installation und Verwaltung einer E-Mail-Server-Software auf den eigenen Servern. Software as a Service (SaaS) hingegen bezieht sich auf Software, die über das Internet bereitgestellt wird und von einem Anbieter gehostet und gewartet wird. Der Benutzer greift über das Internet auf die Software zu und zahlt in der Regel eine monatliche oder jährliche Gebühr. Ein Beispiel dafür wäre die Nutzung einer webbasierten Projektmanagement-Software, bei der der Benutzer über den Browser auf die Software zugreift und der Anbieter für die Wartung und Sicherheit verantwortlich ist. **
Ähnliche Suchbegriffe für Conversations-on-Ethical-Leadership
-
On Schuhe Cloud 6, 3MF10074782Absatzhöhe: Flach (bis zu 3 cm). Art der Sohle: Gummi. Art des Inneren: Textil. Farbe: Braunn. Form: Halbschuhe. Hauptfarbe: Braun. Membran: Nein. Nutzertyp: Herren. Reflektierend: Nein. Saison: Ganzjährig. Schaftstoff: Kunststoff, Textil. Schutz an den schienbeinen: Nein. Verschlussart: Schnürer. Wechselbare sohle: Nein.316,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Blair, Tony: On LeadershipOn Leadership , Über die Kunst des guten Führens | Der ehemalige Premierminister Großbritanniens berichtet über seine Erfahrungen als Leader , Ölablassschrauben, Öleinfüllverschluss & Messstäbe > Motoren & Motorteile , Erscheinungsjahr: 20250227, Autoren: Blair, Tony, Übersetzung: Dürr, Karlheinz, Seitenzahl/Blattzahl: 320, Themenüberschrift: BUSINESS & ECONOMICS / Leadership, Keyword: Brexit; Ethical Leadership; Führungskompetenz; Führungskraft; Führungsmanagement; Führungsprinzipien; Konfliktlösung; Labour Partei; Leadership; Teams führen; leadership management, Fachschema: Führung / Mitarbeiterführung~Mitarbeiterführung, Warengruppe: HC/Angewandte Psychologie, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 138, Höhe: 33, Gewicht: 506, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die Vorteile einer Cloud-Infrastruktur im Vergleich zu herkömmlichen On-Premise-Systemen?
Die Vorteile einer Cloud-Infrastruktur im Vergleich zu herkömmlichen On-Premise-Systemen sind die Skalierbarkeit, Flexibilität und Kosteneffizienz. In der Cloud können Ressourcen bei Bedarf schnell und einfach hinzugefügt oder reduziert werden, was zu einer besseren Anpassung an sich ändernde Anforderungen führt. Zudem entfallen bei der Nutzung von Cloud-Services die Kosten für den Betrieb und die Wartung eigener Hardware und Software. **
-
Was macht einen ethical hacking-Angriff zu einem Grenzfall?
Ein ethical hacking-Angriff wird zu einem Grenzfall, wenn die Grenzen zwischen legalen und illegalen Handlungen verschwimmen. Dies kann passieren, wenn der Hacker unerlaubt in Systeme eindringt, um Sicherheitslücken aufzudecken, ohne die Zustimmung des Eigentümers einzuholen. Zudem kann ein ethical hacking-Angriff zu einem Grenzfall werden, wenn die Aktionen des Hackers Schäden verursachen oder gegen geltendes Recht verstoßen. **
-
Wie wird man ein Penetration Tester und Ethical Hacker?
Um ein Penetration Tester und Ethical Hacker zu werden, ist es wichtig, ein fundiertes Verständnis von Netzwerken, Betriebssystemen und Programmiersprachen zu haben. Es gibt verschiedene Zertifizierungen wie die Certified Ethical Hacker (CEH) oder Offensive Security Certified Professional (OSCP), die helfen können, das erforderliche Wissen und die Fähigkeiten zu erwerben. Es ist auch wichtig, praktische Erfahrungen zu sammeln, indem man an Capture-the-Flag-Wettbewerben teilnimmt oder Bug-Bounty-Programme nutzt, um Schwachstellen in Systemen zu finden und zu melden. **
-
Welche Vorteile bieten Cloud-basierte Software-Lösungen im Vergleich zu herkömmlichen On-Premise-Lösungen?
Cloud-basierte Software-Lösungen bieten eine höhere Skalierbarkeit, da Ressourcen bei Bedarf flexibel angepasst werden können. Zudem entfallen hohe Anfangsinvestitionen, da die Software as a Service (SaaS) Modelle in der Regel auf monatlichen Abonnements basieren. Durch die Cloud können Updates und Wartungsarbeiten automatisch durchgeführt werden, was zu einer höheren Sicherheit und Zuverlässigkeit führt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.